1,1 Millionen Dollar weg! Wie sicher ist dein Depot trotz Zwei-Faktor-Authentifizierung?
Stell dir vor, du kommst aus dem Urlaub zurück, öffnest dein Depot und aus deinen 1,1 Millionen Dollar sind plötzlich nur noch 34.000 Dollar geworden. Ein sogenannter Hack, der das angesparte Vermögen einer betroffenen Anlegerin innerhalb kürzester Zeit nahezu vollständig zunichtegemacht hat. Und ein Hack, der grundsätzlich jedem von uns passieren könnte. Denn es wurde nicht der Broker Interactive Brokers selbst gehackt, sondern die Hacker haben über die Anlegerin Zugriff auf ihr Depot erlangt.
Leider ist das in Zeiten zunehmender Cyberkriminalität und künstlicher Intelligenz ein Szenario, mit dem wir uns immer stärker auseinandersetzen müssen. Selbst gängige Sicherheitsmechanismen wie die Zwei-Faktor-Authentifizierung haben die betroffene Anlegerin in diesem Fall offenbar nicht geschützt. Viele glauben, dass solche Sicherheitsmechanismen praktisch unfehlbar sind und das eigene Vermögen zu 100 Prozent schützen. Leider können aber auch solche Sicherheitsvorkehrungen unter bestimmten Umständen umgangen werden.
Darum schauen wir uns in diesem Artikel an, wie ein solcher Angriff funktionieren kann und was wir als Anleger daraus für die Sicherheit unseres eigenen Depots mitnehmen können.
Was ist beim gehackten Depot wirklich passiert?
Zuerst einmal: Was ist bei der betroffenen Anlegerin eigentlich passiert? Laut den öffentlich verfügbaren Berichten handelt es sich um eine 70-jährige ehemalige Führungskraft aus der Immobilienbranche. Sie hatte bei Interactive Brokers, einem der größten Broker weltweit, bei dem auch ich selbst ein Depot habe, ein Vermögen von rund 1,1 Millionen Dollar liegen.
Die Anlegerin selbst war im Urlaub. Als sie anschließend wieder auf ihr Depot zugriff, waren dort nur noch rund 34.000 Dollar übrig. Das Erstaunliche dabei ist: Das Geld wurde nicht einfach auf ein fremdes Bankkonto überwiesen, wodurch man möglicherweise eine Spur zu den Hackern hätte verfolgen können. Stattdessen sollen der oder die Angreifer innerhalb von rund 90 Minuten mehr als 30 Käufe von Call-Optionen auf die Beyond-Meat-Aktie durchgeführt haben.
Bei diesen Optionen handelte es sich um sogenannte 0DTE-Optionen, also Optionen, die noch am selben Tag auslaufen. Über diese extrem kurzfristigen Optionen habe ich vor Kurzem bereits in meinem Artikel über Warren Buffett gesprochen. Dort ging es allerdings um einen anderen Zusammenhang, nämlich darum, dass der stark gestiegene Handel mit sehr kurzfristigen Optionen zusätzliche Spekulation in den Markt bringt und kurzfristige Kursbewegungen verstärken kann.
Die gekauften Optionen verfielen noch am selben Tag wertlos und innerhalb weniger Stunden war damit nahezu das gesamte Depotvermögen verschwunden. Die spannende Frage ist natürlich: Wie sollen die Hacker dadurch selbst an das Geld gelangt sein?
Dazu gibt es mittlerweile verschiedene Aufarbeitungen in Blogs, auf Reddit und unter anderem auf der Webseite Inverteum. Es gibt allerdings keine öffentlich zugänglichen Informationen, anhand derer sich zweifelsfrei nachvollziehen lässt, wie das Geld über diese Optionsgeschäfte letztendlich bei den Tätern gelandet sein soll.
Eine naheliegende Erklärung wäre, dass die Hacker entsprechende Gegenpositionen beziehungsweise Verkaufsorders aufgebaut hatten und anschließend über das gehackte Depot die dazu passenden Optionen zu ungewöhnlichen Preisen kauften. Das wäre eine Möglichkeit, das Geld nicht über eine klassische Überweisung, sondern indirekt über Wertpapiertransaktionen aus dem Depot zu bewegen.
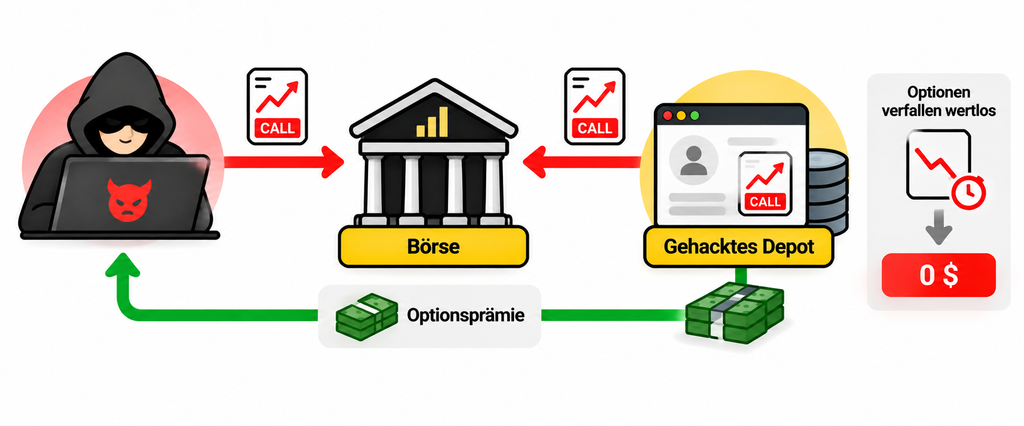
Damit hätte ein Angreifer einen interessanten Umweg gefunden. Eine normale Überweisung von einer Million Dollar auf ein bisher unbekanntes Bankkonto dürfte bei einem Broker ziemlich schnell sämtliche Alarmglocken auslösen. Zumindest könnten bei einer derart ungewöhnlichen Auszahlung zusätzliche Sicherheitsprüfungen notwendig werden oder die Auszahlung verzögert werden. Bei einem Wertpapiergeschäft ist die Situation schwieriger, denn Wertpapiergeschäfte durchzuführen ist schließlich genau der Sinn eines Depots.
Trotzdem müssen wir hier vorsichtig bleiben: Dass die gesamten rund 1,1 Millionen Dollar direkt auf Konten der Täter gelangt sind, lässt sich anhand der öffentlich verfügbaren Informationen nicht eindeutig nachvollziehen. Bei börsengehandelten Optionen entscheidet schließlich das Orderbuch darüber, wer tatsächlich die Gegenpartei eines Geschäfts wird. Auch andere Marktteilnehmer oder Market Maker können entsprechende Orders ausführen.
Das macht den Fall aber nicht weniger interessant. Denn für uns als Anleger ist eine andere Frage ohnehin wesentlich wichtiger: Wie konnten die Täter überhaupt Zugriff auf ein Depot bekommen, das mit einer Zwei-Faktor-Authentifizierung geschützt war?
Wie kann ein Depot trotz Zwei-Faktor-Authentifizierung gehackt werden?
Neben dem normalen Passwort gibt es mittlerweile bei beinahe jedem Broker eine sogenannte Zwei-Faktor-Authentifizierung. Selbst wenn ein Angreifer an mein Passwort gelangt, benötigt er damit noch eine zusätzliche Bestätigung, um sich beispielsweise auf einem neuen Gerät in mein Depot einzuloggen. Je nach Broker können auch bestimmte Aktionen noch einmal separat bestätigt werden. Die meisten fühlen sich dadurch relativ sicher und tatsächlich ist die Zwei-Faktor-Authentifizierung eine wichtige zusätzliche Sicherheitsbarriere. Allein ein gestohlenes Passwort reicht damit normalerweise nicht mehr aus, um auf mein Depot zuzugreifen.
Trotzdem haben es die Angreifer in diesem Fall offenbar geschafft, diese zusätzliche Sicherheit zu umgehen. Dafür gibt es eine mittlerweile bekannte Angriffsmethode: Die Webseite des Brokers wird täuschend echt nachgebaut und praktisch zwischen den Anleger und die tatsächliche Webseite des Brokers geschaltet.
Gerade mit KI ist es mittlerweile wesentlich einfacher geworden, auch ohne große Programmierkenntnisse überzeugende Webseiten und Texte zu erstellen. Optisch kann eine solche Seite dem Original extrem ähnlich sehen.
Einer der entscheidenden Unterschiede bleibt die Domain in der Browserzeile, aber auch hier versuchen Betrüger natürlich, möglichst ähnliche Adressen zu registrieren. Teilweise wird nur ein Buchstabe verändert oder eine Domain gewählt, die auf den ersten Blick vollkommen plausibel aussieht.
Ein Beispiel dafür, wie schnell man eine leicht abgeänderte URL verwechseln kann:
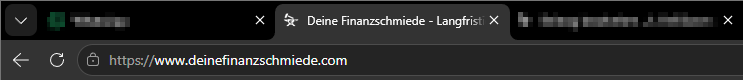
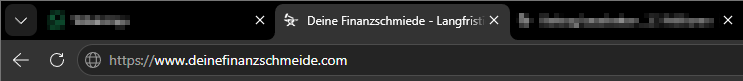
Was danach passiert, läuft häufig nach einem ähnlichen Schema ab. Das Opfer erhält beispielsweise eine E-Mail mit einer gewissen Dringlichkeit: „Ungewöhnliche Aktivität in Ihrem Depot – bitte bestätigen Sie sofort Ihre Identität.“
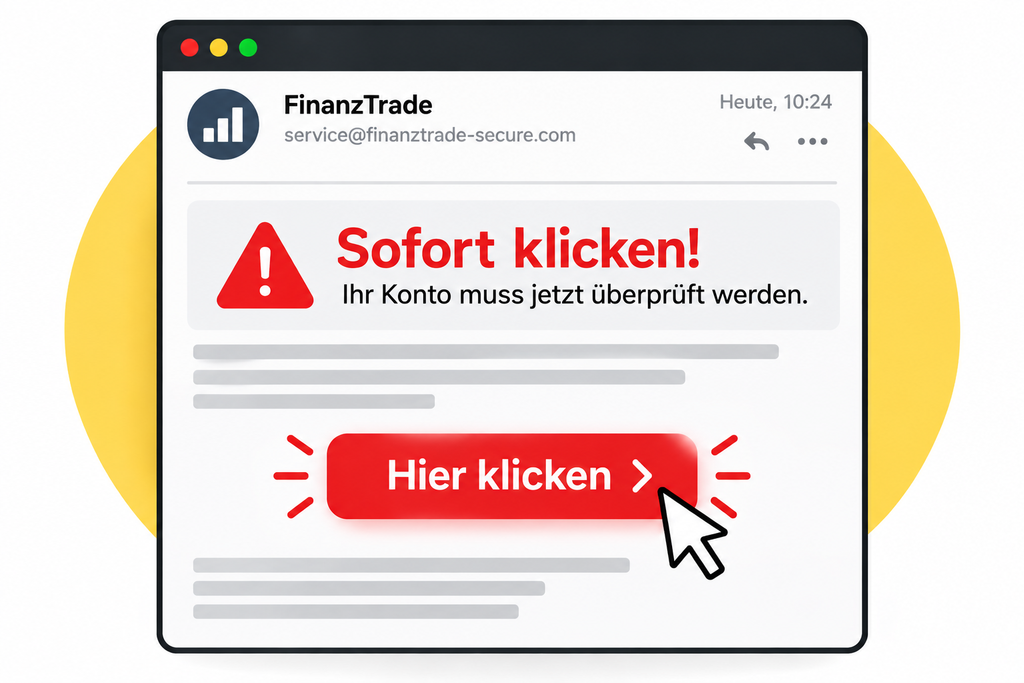
Das Opfer klickt auf den enthaltenen Link, landet auf der gefälschten Webseite und ist durch die vermeintliche Warnung vielleicht bereits etwas nervös. Dort gibt es Benutzername und Passwort ein. Der Angreifer kann diese Daten im Hintergrund praktisch in Echtzeit verwenden, um sich auf der echten Webseite des Brokers anzumelden.
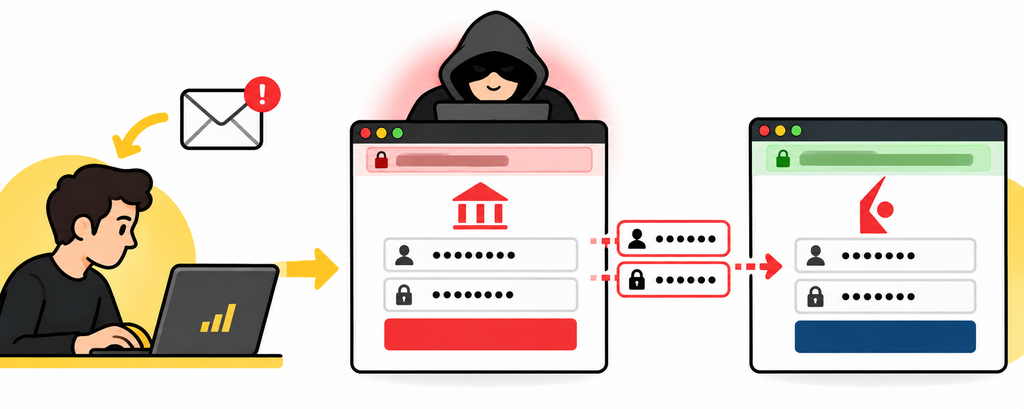
Der echte Broker erkennt beispielsweise die Anmeldung von einem neuen Gerät und verlangt deshalb die Zwei-Faktor-Authentifizierung. Genau diese Anfrage bekommt nun das Opfer tatsächlich auf sein Smartphone. Aus Sicht des Anlegers ergibt das vollkommen Sinn, denn schließlich glaubt er gerade, sich selbst beim Broker anzumelden. Also wird auch die Zwei-Faktor-Authentifizierung bestätigt. Der Angreifer erhält damit möglicherweise eine vollständig authentifizierte Sitzung und dem Opfer fällt zunächst gar nicht auf, was gerade passiert ist.
Wichtig ist dabei: Bei diesem Verfahren wird der Broker selbst nicht gehackt.
Es wird vereinfacht gesagt eine Kopie seiner Webseite zwischengeschaltet und der Angreifer versucht anschließend, sich mit den echten Zugangsdaten beim Broker anzumelden. Auch die Zwei-Faktor-Authentifizierung selbst wird nicht technisch geknackt. Vielmehr wird der Benutzer dazu gebracht, die Anmeldung des Angreifers selbst zu bestätigen. Selbst bei manuell eingegebenen Einmalcodes, beispielsweise per SMS oder Authenticator-App, kann ein ähnliches Verfahren funktionieren, wenn der Code in Echtzeit abgefangen und an die echte Webseite weitergereicht wird.
Warum Phishing immer schwieriger zu erkennen ist
Früher war ein Phishing-Angriff teilweise relativ einfach zu erkennen. Die E-Mails enthielten zahlreiche Rechtschreibfehler, verwendeten falsche Logos oder Schriftarten und kamen von offensichtlich dubiosen E-Mail-Adressen. Auch bei den nachgebauten Webseiten war häufig auf den ersten Blick erkennbar, dass etwas nicht stimmt.
Darauf würde ich mich heute allerdings nicht mehr verlassen. Mit KI lassen sich Texte innerhalb von Sekunden übersetzen und sprachlich sauber formulieren. Auch eine bestehende Webseite überzeugend nachzubauen, ist technisch wesentlich einfacher geworden.
Wie man Phishing verhindern und sein Depot schützen kann
Nichtsdestotrotz achte ich bei E-Mails weiterhin auf genau diese klassischen Warnzeichen. Sobald sich ungewöhnliche Formulierungen, Fehler, eine verdächtige Absenderadresse oder andere Ungereimtheiten einschleichen, ist das für mich ein starkes Indiz dafür, dass die Nachricht möglicherweise nicht vom angegebenen Anbieter stammt.
Um solche Angriffe möglichst zu vermeiden, verfolge ich aber schon seit Jahren ein noch einfacheres Prinzip: Ich versuche gar nicht erst, anhand des Designs zu entscheiden, ob eine Login-Seite echt ist.
Irgendwie müssen mich die Angreifer schließlich auf ihre gefälschte Webseite locken und sehr häufig passiert das über eine E-Mail oder SMS. Gerade bei unerwarteten Nachrichten, denen keine konkrete Aktion von mir vorausgegangen ist, bin ich deshalb besonders vorsichtig. Wenn ich mich beispielsweise gerade irgendwo registriert habe und unmittelbar danach eine Bestätigungs-Mail erhalte, ist der Zusammenhang klar. Bekomme ich dagegen aus dem Nichts eine angeblich dringende Sicherheitswarnung meines Brokers, sieht die Sache anders aus.
In solchen Fällen klicke ich keine Links in der E-Mail an.
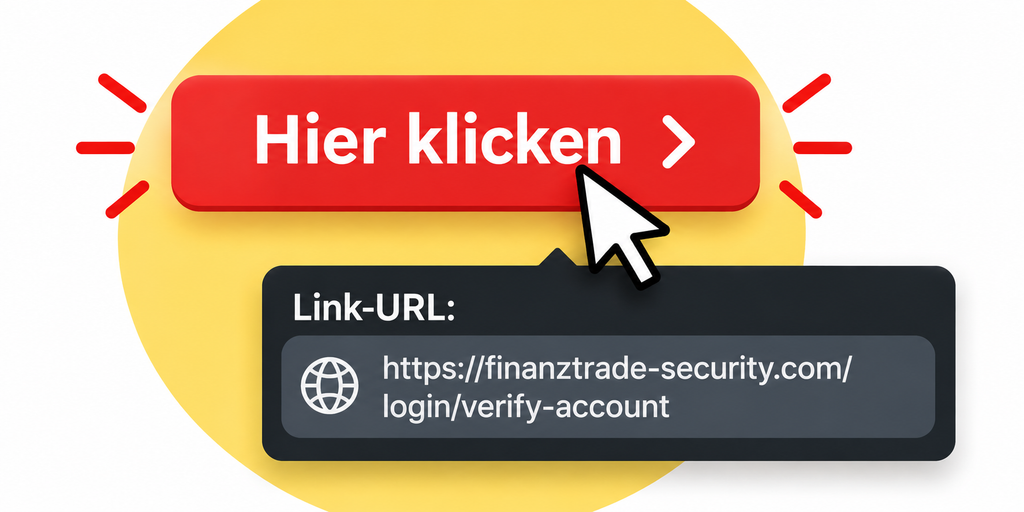
Zusätzlich kann ich mit der Maus über einen Button fahren und mir ansehen, auf welche Adresse der Link tatsächlich verweist. Selbst wenn ich davon ausgehe, dass die Nachricht echt ist und ich tatsächlich irgendeine Aktion durchführen muss, öffne ich die Webseite im Zweifel separat. Ich gebe die bekannte Adresse direkt in die Browserzeile ein oder verwende ein gespeichertes Lesezeichen beziehungsweise die offizielle App. Anschließend navigiere ich innerhalb der Webseite zu dem Menüpunkt, an dem beispielsweise eine Datenbestätigung durchgeführt werden soll.
Das dauert vielleicht ein paar Sekunden länger, ist mir sicherheitstechnisch aber wesentlich lieber. Gerade wenn es um E-Mails meines Brokers oder meiner Bank geht und dort möglicherweise ein großer Teil meines Vermögens liegt, nehme ich diese zusätzlichen Sekunden gerne in Kauf.
Auch die Internetadresse genau kontrollieren
Dasselbe gilt für die Internetadresse selbst. Wenn ich von einer Webseite auf eine andere weitergeleitet werde und mich dort erneut anmelden soll, schaue ich mir die URL genau an. Sind plötzlich Buchstaben vertauscht, tauchen ungewöhnliche Subdomains auf oder sieht die Adresse generell anders aus als gewohnt, werde ich misstrauisch. Auch hier gilt für mich wieder dasselbe Prinzip: lieber direkt die bekannte Webseite des Brokers oder der Bank öffnen und von dort zur jeweiligen Unterseite navigieren.
Auch ein Passwortmanager kann zumindest bis zu einem gewissen Grad helfen. Der Passwortmanager kennt normalerweise die exakte Domain, für die meine Zugangsdaten gespeichert wurden. Ist die Domain der Phishing-Seite auch nur geringfügig anders, wird mein Passwortmanager dort die gespeicherten Zugangsdaten in der Regel nicht automatisch anbieten. Das ist natürlich kein perfekter Schutz, aber zumindest ein zusätzlicher Moment, in dem man stutzig werden sollte: Warum kennt mein Passwortmanager diese Webseite plötzlich nicht?
Warum Passkeys gegen Phishing interessant sind
Mittlerweile verbreitet sich außerdem immer stärker die Authentifizierung über sogenannte Passkeys. Vereinfacht gesagt wird dabei kein Einmalcode verwendet, den ich auf einer Webseite eingeben und damit theoretisch auch an einen Angreifer weiterreichen könnte. Die Authentifizierung basiert stattdessen auf kryptografischen Schlüsseln und ist an die richtige Webseite beziehungsweise Domain gebunden. Genau das macht Passkeys gegenüber klassischen Phishing-Angriffen besonders interessant.
Wenn ein Broker oder eine Bank diese Möglichkeit anbietet, würde ich einen Passkey deshalb gegenüber einer einfachen SMS oder einem Einmalcode bevorzugen. Natürlich löst auch ein Passkey nicht jedes erdenkbare Sicherheitsproblem. Ein Angreifer könnte beispielsweise versuchen, über Schadsoftware mein Gerät selbst zu kompromittieren oder mich über andere Wege zu manipulieren. Gegen klassische Phishing-Methoden, bei denen Zugangsdaten und Zwei-Faktor-Codes über eine gefälschte Webseite abgegriffen werden, ist man mit Passkeys aber wesentlich besser geschützt.
Warum ich mein Vermögen auf mehrere Broker verteile
In einem älteren Artikel habe ich bereits über mein persönliches Finanz-Setup gesprochen und erklärt, wie viele Konten und Broker ich verwende. Für meine Investments nutze ich nicht nur einen einzigen Broker, sondern habe mein Vermögen auf mehrere Anbieter verteilt. Konkret verwende ich drei Hauptbroker. Das ist natürlich etwas unbequemer, bietet mir aber unter anderem die Möglichkeit, unterschiedliche Finanzprodukte dort zu handeln, wo der jeweilige Broker seine Stärken hat.
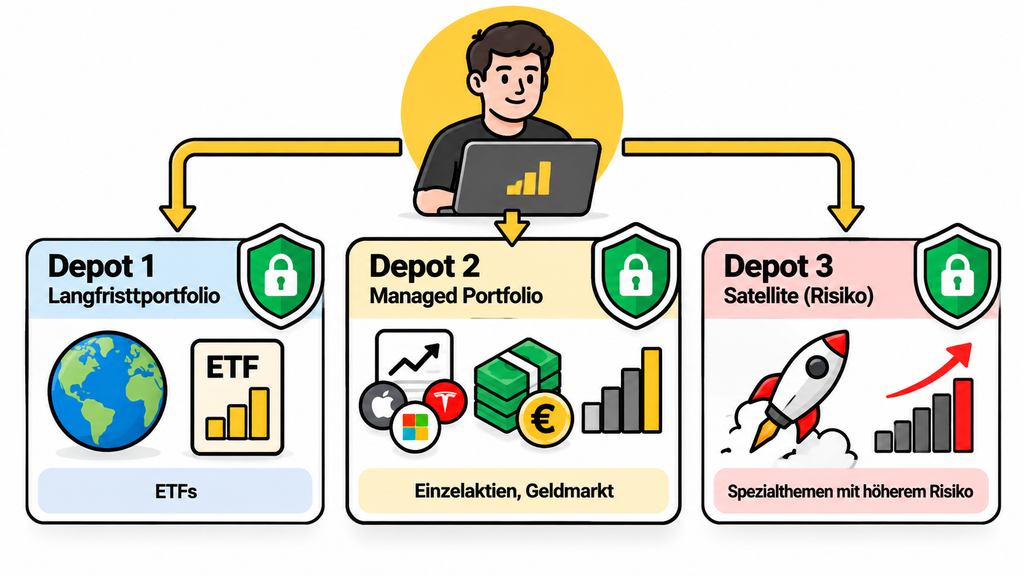
Zusätzlich verwende ich bei jedem Broker eigene Zugangsdaten. Die Aufteilung hat für mich aber noch einen weiteren Vorteil. Sollte ein Broker größere technische Schwierigkeiten bekommen oder im Extremfall ausfallen, bin ich nicht vollständig von einem einzigen Anbieter abhängig und könnte gegebenenfalls einen Depotübertrag zu einem anderen Broker durchführen. Und sollte ich tatsächlich einmal Opfer eines erfolgreichen Angriffs auf eines meiner Depots werden, liegt dort zumindest nicht mein gesamtes Wertpapiervermögen.
Das verhindert natürlich keinen Hackerangriff und ist auch kein Ersatz für vernünftige Sicherheitsmaßnahmen. Ich sehe es vielmehr als zusätzliche Schadensbegrenzung. Drei Broker bedeuten nicht automatisch dreifache Sicherheit. Wenn ich bei allen drei Anbietern dasselbe Passwort verwende oder dreimal auf denselben Phishing-Angriff hereinfalle, bringt mir die Aufteilung wenig. Mit getrennten Zugangsdaten und unterschiedlichen Depots reduziere ich aber zumindest das Risiko, dass ein einzelner erfolgreicher Angriff unmittelbar mein gesamtes Vermögen betrifft.
Wer haftet, wenn mein Depot gehackt wird?
Sollte der schlimmste Fall tatsächlich eintreten, stellt sich natürlich noch eine entscheidende Frage: Habe ich überhaupt eine Chance, mein Geld wiederzubekommen? Das Problem ist, dass ein Wertpapierdepot nicht einfach mit einer unberechtigten Abbuchung vom Bankkonto vergleichbar ist. Bei einem Phishing-Angriff kann zusätzlich die schwierige Situation entstehen, dass Benutzername, Passwort und möglicherweise sogar die Zwei-Faktor-Authentifizierung tatsächlich vom Anleger selbst eingegeben beziehungsweise bestätigt wurden.
Für den Broker kann es dadurch zunächst so aussehen, als hätte eine ordnungsgemäß authentifizierte Person gehandelt. Umgekehrt bedeutet eine erfolgreiche Authentifizierung natürlich nicht automatisch, dass der Anleger die späteren Transaktionen tatsächlich selbst durchführen wollte. Wer am Ende für den Schaden haftet, hängt deshalb stark vom konkreten Einzelfall, den Sicherheitsmaßnahmen des Brokers, dem Verhalten des Kunden und dem jeweils anwendbaren Recht ab.
Im Fall der 70-jährigen Anlegerin wird berichtet, dass eine Entschädigung zunächst abgelehnt worden sei, unter anderem weil eine erfolgreiche Authentifizierung stattgefunden hatte.
Das bedeutet allerdings nicht automatisch, dass damit auch die rechtliche Frage endgültig geklärt ist.
Sollte mir so etwas tatsächlich passieren, wäre für mich deshalb eines besonders wichtig: sofort handeln. Sämtliche E-Mails, Login-Warnungen, Transaktionsbestätigungen und andere Beweise sichern, den Broker unmittelbar informieren und die Beanstandung zusätzlich schriftlich dokumentieren. Bei einem größeren Schaden würde ich außerdem sehr schnell rechtliche Hilfe in Anspruch nehmen und den Vorfall bei den zuständigen Behörden melden. Je früher der Angriff erkannt wird, desto besser lassen sich zumindest die Vorgänge rekonstruieren und möglicherweise weitere Transaktionen verhindern.
Auch auf die klassische Einlagensicherung sollte man sich bei einem solchen Fall nicht verlassen. Sie dient grundsätzlich einem anderen Zweck, nämlich insbesondere dem Schutz bestimmter Einlagen bei einer Bank im Fall einer Insolvenz. Bei Wertpapieren wiederum gelten eigene Regeln (Sondervermögen), etwa zur Verwahrung von Kundenvermögen und je nach Land zur Anlegerentschädigung. Ein Verlust, der dadurch entsteht, dass über ein kompromittiertes Depot tatsächlich Wertpapiergeschäfte durchgeführt wurden, fällt nicht automatisch unter diese Sicherungssysteme. Genau deshalb wäre die Frage der Haftung in einem solchen Fall gesondert zu klären.
Was ich aus diesem Fall für mein eigenes Depot mitnehme
Dieser Fall – und es gibt leider genügend andere Beispiele für erfolgreiche Phishing-Angriffe – ist für mich wieder einmal ein guter Grund, das Thema Sicherheit beim eigenen Vermögen ernst zu nehmen. Dabei muss man es gar nicht unnötig kompliziert machen. Ich verwende unterschiedliche Zugangsdaten, aktiviere die angebotenen Sicherheitsmechanismen und bevorzuge, wenn möglich, phishing-resistente Verfahren wie Passkeys. Vor allem versuche ich aber, mich bei meinem Broker oder meiner Bank ausschließlich über die mir bekannte Webseite beziehungsweise die offizielle App anzumelden.
Bei öffentlichen oder fremden Geräten wäre ich besonders vorsichtig und würde dort möglichst gar nicht auf mein Depot zugreifen. Auch bei öffentlichen WLAN-Netzen vermeide ich sensible Finanzgeschäfte nach Möglichkeit, selbst wenn moderne verschlüsselte HTTPS-Verbindungen bereits einen erheblichen Schutz bieten. Entscheidend ist für mich aber vor allem der Umgang mit unerwarteten Nachrichten: Bekomme ich plötzlich eine dringende E-Mail meiner Bank oder meines Brokers, klicke ich nicht einfach auf den enthaltenen Link. Ich nehme mir lieber ein paar Sekunden mehr Zeit, kontrolliere die Adresse und öffne die Webseite selbst.
Gerade dann, wenn eine Nachricht völlig unerwartet kommt und gleichzeitig versucht, Druck aufzubauen, sollten bei mir die Alarmglocken läuten. Denn genau dieser Zeitdruck ist häufig das Mittel, mit dem ein Angreifer verhindern möchte, dass ich noch einmal genauer darüber nachdenke, was ich gerade eigentlich bestätige. Bei einem Depot, das man vielleicht über Jahrzehnte aufgebaut hat, sind ein paar zusätzliche Sekunden Kontrolle definitiv gut investierte Zeit.